
Intune od Microsoft, czyli bezpieczne zarządzanie
Intune firmy Microsoft to kompleksowe, oparte na chmurze narzędzie do zarządzania urządzeniami końcowymi w firmie. Umożliwia centralną kontrolę nad komputerami stacjonarnymi, urządzeniami mobilnymi oraz punktami końcowymi wirtualnymi, integrując zarządzanie zarówno sprzętem firmowym, jak i prywatnym używanym do celów służbowych (BYOD). Zarządzanie nigdy nie było prostsze. Dodatkowo oprogramowanie usprawnia ochronę danych firmowych w cyfrowym środowisku pracy.

Microsoft Intune – czym jest dokładnie?
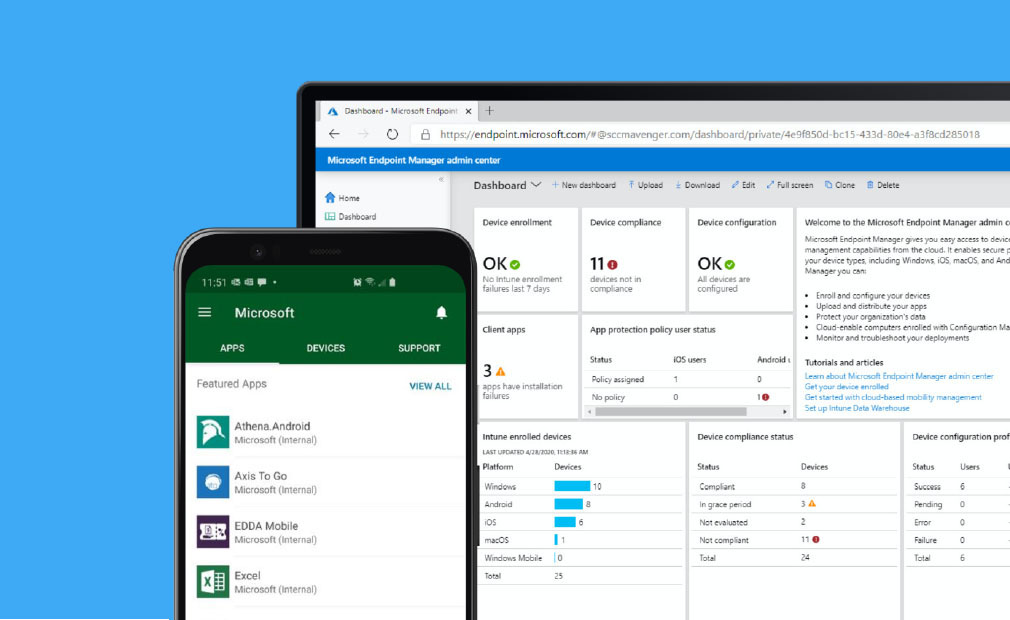
Intune stanowi chmurowe rozwiązanie z ekosystemu Microsoft 365, które umożliwia zarządzanie urządzeniami oraz aplikacjami w firmie z jednego panelu administracyjnego. System pozwala kontrolować dostęp do danych na komputerach, smartfonach i tabletach, niezależnie od tego, czy są to urządzenia firmowe, czy prywatne. Dzięki funkcjom MDM i MAM administrator może narzucać polityki bezpieczeństwa, zarządzać aplikacjami oraz chronić dane organizacji przed nieautoryzowanym dostępem. Wdrożenie Microsoft Intune przekłada się na większą kontrolę nad infrastrukturą IT, możliwość zdalnego zarządzania urządzeniami oraz ograniczenie ryzyka utraty danych, co ma szczególne znaczenie w środowiskach pracy zdalnej i hybrydowej.
Co zyskujesz dzięki wdrożeniu Microsoft Intune z Lider IT?
Dzięki Intune od Microsoft:
- Możesz efektywnie konfigurować, aktualizować i zabezpieczać wszystkie urządzenia używane przez pracowników, niezależnie od ich lokalizacji.
- Narzędzie pozwala na nadawanie i egzekwowanie polityk bezpieczeństwa oraz warunkowego dostępu do firmowych zasobów, zarówno dokumentów, jak i aplikacji.
- Intune upraszcza instalację oraz aktualizację aplikacji, pozwala zarządzać uprawnieniami użytkowników i chronić dane firmowe na wielu platformach (Windows, macOS, iOS, Android, Linux).
- Rozwiązanie to ułatwia także wdrożenie pracy zdalnej i hybrydowej, automatyzuje wiele procesów administracyjnych oraz zapewnia zgodność z wymaganiami bezpieczeństwa i regulacjami branżowymi.
W efekcie Microsoft Intune zwiększa bezpieczeństwo środowiska IT, usprawnia zarządzanie zasobami oraz redukuje koszty i nakład pracy administratorów.
Z Microsoft Intune zadbasz o wszystkie aspekty związane z zarządzaniem z poziomu jednej konsoli.
Najważniejsze funkcje Microsoft Intune:
Podniesienie poziomu
bezpieczeństwa
Usprawnienie pracy
administratorów
Zarządzanie aplikacjami

Ochrona urządzeń
mobilnych
Automatyczne aktualizacje
aplikacji i oprogramowania
w firmie
Zdalna instalacja
oprogramowania
Jakie funkcje i możliwości posiada Microsoft Intune?
Zarządzanie urządzeniami
MS Intune pozwala na dopasowanie metod zarządzania urządzeniami według własnych potrzeb. Dla urządzeń mobilnych, należących do organizacji administrator może uruchomić pełny dostęp do ich ustawień i zabezpieczeń. W tej sytuacji użytkownicy rejestrują się na platformie Intune i otrzymują od administratora reguły i ustawienia, skonfigurowane za pomocą konsoli do zarządzania.
Jeśli urządzenie jest zarejestrowane w platformie Intune, administrator może wykonywać następujące czynności:
- Wyświetlanie zarejestrowanych urządzeń i pobieranie listy urządzeń z dostępami do zasobów organizacji.
- Konfigurowanie urządzeń, aby spełniały standardy zabezpieczeń. Jako administrator możesz zablokować urządzenia, które nie spełniają właściwych norm np. posiadają starą wersję systemu operacyjnego.
- Instalacja certyfikatów na urządzeniach, aby użytkownicy mogli korzystać z sieci Wi-Fi lub łączyć się z siecią firmową za pomocą serwera VPN.
- Generowanie i wyświetlanie raportów o użytkownikach i urządzeniach.
- Usuwanie danych, jeśli urządzenie zostanie utracone lub po prostu wycofane z użytkowania.
Zarządzanie aplikacjami
Zarządzanie aplikacjami mobilnymi (MAM) – z ang. Mobile Application Management – dotyczy zarówno niestandardowych aplikacji firmowych, jak i popularnych aplikacji ze sklepów Google Play i AppStore.
Jeśli aplikacje są zarejestrowane w platformie Intune, administratorzy mogą wykonywać następujące czynności:
- Konfigurowanie aplikacji w celu uruchamiania ich według określonych reguł oraz aktualizowanie zainstalowanych aplikacji.
- Przypisywanie aplikacji do użytkowników i urządzeń.
- Generowanie i wyświetlanie raportów na temat aplikacji i śledzenie
ich użycia. - Czyszczenie selektywne, czyli usuwanie jedynie firmowych
danych z aplikacji.
Ochrona informacji
firmowych
Zasady ochrony aplikacji zapewniają bezpieczeństwo podczas korzystania z aplikacji zarówno na służbowych, jak i osobistych urządzeniach mobilnych.
Zasady ochrony aplikacji:
- Działają w ramach Azure Active Directory, aby odizolować dane organizacji od danych osobistych. Dzięki temu administrator nie ma wglądu w informacje osobiste.
- Zabezpieczają dostęp na urządzeniach osobistych przez ograniczenie akcji, które użytkownicy mogą wykonywać w obrębie firmowych aplikacji, np. kopiowanie, wklejanie, czy zapisywanie.
- Mogą być wdrażane na urządzeniach zarejestrowanych w MS Intune, zarejestrowanych w innej usłudze MDM lub niezarejestrowanych w żadnej usłudze MDM. Na zarejestrowanych urządzeniach zasady ochrony aplikacji mogą stanowić dodatkową warstwę ochrony.
Zapewnienie zgodności
z wymaganiami bezpieczeństwa
Microsoft Intune jest zintegrowany z Azure Active Directory, dzięki czemu administratorzy IT wprowadzą w organizacji różne scenariusze kontroli dostępu.
Intune od Microsoft – co zyskasz dzięki współpracy z nami?
Jako partner Microsoft oferujemy wdrożenia Intune, idealnie dopasowane do potrzeb polskich firm. Działamy we Wrocławiu i okolicach. Nasz zespół ekspertów zapewni płynne dostosowanie rozwiązania do danej branży i struktury organizacyjnej – bez przestojów, z pełną optymalizacją procesów IT. Jesteśmy partnerami znającymi lokalny rynek i gwarantującymi najwyższe standardy bezpieczeństwa oraz efektywności. Zachęcamy do kontaktu mailowego lub telefonicznego w sprawie narzędzi do zarządzania urządzeniami firmowymi.
Często zadawane pytania – FAQ
Czy Microsoft Intune działa tylko na komputerach firmowych?
Nie. Microsoft Intune pozwala zarządzać zarówno urządzeniami należącymi do organizacji, jak i sprzętem prywatnym wykorzystywanym do celów służbowych. W przypadku modelu BYOD administrator może zastosować zasady ochrony danych firmowych bez konieczności przejmowania kontroli nad prywatnymi informacjami użytkownika.
Czy Microsoft Intune umożliwia zdalne zarządzanie urządzeniami?
Tak. Administrator może z poziomu centralnej konsoli konfigurować urządzenia, wdrażać ustawienia bezpieczeństwa, instalować aplikacje i aktualizacje oraz reagować na problemy związane z utratą lub kradzieżą sprzętu. W razie potrzeby możliwe jest również zdalne usunięcie danych firmowych.
Czy Intune chroni dane firmowe na urządzeniach prywatnych?
Tak. Funkcje zarządzania aplikacjami pozwalają oddzielić dane organizacji od prywatnych informacji użytkownika. Administrator może określić m.in., czy dane firmowe można kopiować, wklejać lub zapisywać poza chronionymi aplikacjami. Takie rozwiązanie sprawdza się szczególnie w firmach korzystających z pracy zdalnej i hybrydowej.
Czy Lider IT zajmuje się wdrożeniem Microsoft Intune?
Tak. Lider IT realizuje wdrożenia Microsoft Intune, pomagając dopasować konfigurację do struktury organizacji, wykorzystywanych urządzeń i wymagań dotyczących bezpieczeństwa. Wsparcie może obejmować przygotowanie polityk, konfigurację urządzeń i aplikacji oraz uruchomienie rozwiązania w środowisku firmy.